加密就是把明文变成路上截获也看不懂的东西,送到接收方后再用配套算法还原。Java 里常用的几类是 对称加密、非对称加密、Base64 编码、MD5 摘要和数字签名。
按要不要密钥来分:Base64、MD5 不基于 key;对称、非对称、数字签名、数字证书基于 key。编码和解密不是一回事,下面按对称 → 非对称 → 编码/摘要 → 签名把例子跑一遍。
| 类型 |
密钥 |
典型算法 |
干什么 |
| 编码 |
无 |
Base64 |
可逆变换,不是保密 |
| 摘要 |
无(可加盐) |
MD5 / SHA |
校验完整性,原则上不可逆 |
| 对称加密 |
同一把 key |
DES / 3DES / AES |
加解密都快,密钥要保管好 |
| 非对称加密 |
公钥 + 私钥 |
RSA |
公钥加密、私钥解密(或反过来签名) |
| 数字签名 |
私钥签名 / 公钥验签 |
RSA + 摘要 |
防抵赖、验来源 |
加密很容易理解,就是把明文变成人家看不懂的东西,然后送给自己想要的送到的地方,接收方用配套的解密算法又把密文解开成明文,这样就不怕在路上如果密文给人家截获而泄密。
目录

1.对称加密(Symmetric Cryptography)

2.非对称加密(Asymmetric Cryptography)

3.Base 64编码

4.MD5加密

5.数字签名
常用加密应用有:

Base64算法-编码方式

消息摘要算法-MD5--验证信息完整性

对称加密算法

非对称加密算法

数字签名算法

数字证书
加密算法根据是否需要key被分为两类:
不基于key的有: Base64算法,消息摘要算法-MD5

基于key的有: 对称加密算法、非对称加密算法、数字签名算法、数字证书
一、对称加密(Symmetric Cryptography)
对称加密是最快速、最简单的一种加密方式,加密(encryption)与解密(decryption)用的是同样的密钥(secret key)。对称加密有很多种算法,由于它效率很高,所以被广泛使用在很多加密协议的核心当中。
对称加密通常使用的是相对较小的密钥,一般小于256 bit。因为密钥越大,加密越强,但加密与解密的过程越慢。如果你只用1 bit来做这个密钥,那黑客们可以先试着用0来解密,不行的话就再用1解;但如果你的密钥有1 MB大,黑客们可能永远也无法破解,但加密和解密的过程要花费很长的时间。密钥的大小既要照顾到安全性,也要照顾到效率,是一个trade-off。
DES(Data Encryption Standard)和TripleDES是对称加密的两种实现。
DES和TripleDES基本算法一致,只是TripleDES算法提供的key位数更多,加密可靠性更高。
DES使用的密钥key为8字节,初始向量IV也是8字节。
TripleDES使用24字节的key,初始向量IV也是8字节。
两种算法都是以8字节为一个块进行加密,一个数据块一个数据块的加密,一个8字节的明文加密后的密文也是8字节。如果明文长度不为8字节的整数倍,添加值为0的字节凑满8字节整数倍。所以加密后的密文长度一定为8字节的整数倍
下面举个例子。
package com.ittx.java1608.secure.utils;

import java.security.InvalidKeyException;

import java.security.Key;

import java.security.NoSuchAlgorithmException;

import java.security.SecureRandom;

import java.security.spec.InvalidKeySpecException;

import javax.crypto.Cipher;

import javax.crypto.SecretKey;

import javax.crypto.SecretKeyFactory;

import javax.crypto.spec.DESKeySpec;

import org.apache.commons.codec.binary.Base64;

public class DESDemo {

	// 算法名称

	public static final String KEY_ALGORITHM = "DES";

	// 算法名称/加密模式/填充方式

	// DES共有四种工作模式-->>ECB:电子密码本模式、CBC:加密分组链接模式、CFB:加密反馈模式、OFB:输出反馈模式

	public static final String CIPHER_ALGORITHM = "DES/ECB/NoPadding";

	/**

	 *

	 * 生成密钥key对象

	 *

	 * @param KeyStr

	 *            密钥字符串

	 * @return 密钥对象

	 * @throws InvalidKeyException

	 * @throws NoSuchAlgorithmException

	 * @throws InvalidKeySpecException

	 * @throws Exception

	 */

	private static SecretKey keyGenerator(String keyStr) throws Exception {

		byte input[] = HexString2Bytes(keyStr);

		DESKeySpec desKey = new DESKeySpec(input);

		// 创建一个密匙工厂,然后用它把DESKeySpec转换成

		SecretKeyFactory keyFactory = SecretKeyFactory.getInstance("DES");

		SecretKey securekey = keyFactory.generateSecret(desKey);

		return securekey;

	}

	private static int parse(char c) {

		if (c >= 'a')

			return (c - 'a' + 10) & 0x0f;

		if (c >= 'A')

			return (c - 'A' + 10) & 0x0f;

		return (c - '0') & 0x0f;

	}

	// 从十六进制字符串到字节数组转换

	public static byte[] HexString2Bytes(String hexstr) {

		byte[] b = new byte[hexstr.length() / 2];

		int j = 0;

		for (int i = 0; i < b.length; i++) {

			char c0 = hexstr.charAt(j++);

			char c1 = hexstr.charAt(j++);

			b[i] = (byte) ((parse(c0) << 4) | parse(c1));

		}

		return b;

	}

	/**

	 * 加密数据

	 *

	 * @param data

	 *            待加密数据

	 * @param key

	 *            密钥

	 * @return 加密后的数据

	 */

	public static String encrypt(String data, String key) throws Exception {

		Key deskey = keyGenerator(key);

		// 实例化Cipher对象,它用于完成实际的加密操作

		Cipher cipher = Cipher.getInstance(CIPHER_ALGORITHM);

		SecureRandom random = new SecureRandom();

		// 初始化Cipher对象,设置为加密模式

		cipher.init(Cipher.ENCRYPT_MODE, deskey, random);

		byte[] results = cipher.doFinal(data.getBytes());

		// 该部分是为了与加解密在线测试网站(http://tripledes.online-domain-tools.com/)的十六进制结果进行核对

		for (int i = 0; i < results.length; i++) {

			System.out.print(results[i] + " ");

		}

		System.out.println();

		// 执行加密操作。加密后的结果通常都会用Base64编码进行传输

		return Base64.encodeBase64String(results);

	}

	/**

	 * 解密数据

	 *

	 * @param data

	 *            待解密数据

	 * @param key

	 *            密钥

	 * @return 解密后的数据

	 */

	public static String decrypt(String data, String key) throws Exception {

		Key deskey = keyGenerator(key);

		Cipher cipher = Cipher.getInstance(CIPHER_ALGORITHM);

		// 初始化Cipher对象,设置为解密模式

		cipher.init(Cipher.DECRYPT_MODE, deskey);

		// 执行解密操作

		return new String(cipher.doFinal(Base64.decodeBase64(data)));

	}

	public static void main(String[] args) throws Exception {

		String source = "helloittx";

		System.out.println("原文: " + source);

		String key = "A1B2C3D4E5F60708";

		String encryptData = encrypt(source, key);

		System.out.println("加密后: " + encryptData);

		String decryptData = decrypt(encryptData, key);

		System.out.println("解密后: " + decryptData);

	}

}
二、非对称加密(Asymmetric Cryptography)
非对称加密为数据的加密与解密提供了一个非常安全的方法,它使用了一对密钥,公钥(public key)和私钥(private key)。私钥只能由一方安全保管,不能外泄,而公钥则可以发给任何请求它的人。非对称加密使用这对密钥中的一个进行加密,而解密则需要另一个密钥。比如,你向银行请求公钥,银行将公钥发给你,你使用公钥对消息加密,那么只有私钥的持有人–银行才能对你的消息解密。与对称加密不同的是,银行不需要将私钥通过网络发送出去,因此安全性大大提高。
目前最常用的非对称加密算法是RSA算法,是Rivest, Shamir, 和Adleman于1978年发明,他们那时都是在MIT。请看下面的例子:
package com.ittx.java1608.encrypt;

import java.io.FileInputStream;

import java.io.FileOutputStream;

import java.io.ObjectInputStream;

import java.io.ObjectOutputStream;

import java.math.BigInteger;

import java.security.Key;

import java.security.KeyFactory;

import java.security.KeyPair;

import java.security.KeyPairGenerator;

import java.security.SecureRandom;

import java.security.spec.RSAPrivateCrtKeySpec;

import java.security.spec.RSAPublicKeySpec;

import javax.crypto.Cipher;

import com.lxh.rsatest.HexUtil;

import Decoder.BASE64Decoder;

import Decoder.BASE64Encoder;

public class RSAEncrypt {

	/** 指定加密算法为DESede */

	private static String ALGORITHM = "RSA";

	/** 指定key的大小 */

	private static int KEYSIZE = 1024;

	/** 指定公钥存放文件 */

	private static String PUBLIC_KEY_FILE = "public.keystore";

	/** 指定私钥存放文件 */

	private static String PRIVATE_KEY_FILE = "private.keystore";

	/**

	 * 生成密钥对

	 */

	private static void generateKeyPair() throws Exception {

		/** RSA算法要求有一个可信任的随机数源 */

		SecureRandom sr = new SecureRandom();

		/** 为RSA算法创建一个KeyPairGenerator对象 */

		KeyPairGenerator kpg = KeyPairGenerator.getInstance(ALGORITHM);

		/** 利用上面的随机数据源初始化这个KeyPairGenerator对象 */

		kpg.initialize(KEYSIZE, sr);

		/** 生成密匙对 */

		KeyPair kp = kpg.generateKeyPair();

		/** 得到公钥 */

		Key publicKey = kp.getPublic();

		/** 得到私钥 */

		Key privateKey = kp.getPrivate();

		/** 用对象流将生成的密钥写入文件 */

		ObjectOutputStream oos1 = new ObjectOutputStream(new FileOutputStream(PUBLIC_KEY_FILE));

		ObjectOutputStream oos2 = new ObjectOutputStream(new FileOutputStream(PRIVATE_KEY_FILE));

		oos1.writeObject(publicKey);

		oos2.writeObject(privateKey);

		/** 清空缓存,关闭文件输出流 */

		oos1.close();

		oos2.close();

	}

	/**

	 * 生成密钥对字符串

	 */

	private static void generateKeyPairString() throws Exception {

		/** RSA算法要求有一个可信任的随机数源 */

		SecureRandom sr = new SecureRandom();

		/** 为RSA算法创建一个KeyPairGenerator对象 */

		KeyPairGenerator kpg = KeyPairGenerator.getInstance(ALGORITHM);

		/** 利用上面的随机数据源初始化这个KeyPairGenerator对象 */

		kpg.initialize(KEYSIZE, sr);

		/** 生成密匙对 */

		KeyPair kp = kpg.generateKeyPair();

		/** 得到公钥 */

		Key publicKey = kp.getPublic();

		/** 得到私钥 */

		Key privateKey = kp.getPrivate();

		/** 用字符串将生成的密钥写入文件 */

		String algorithm = publicKey.getAlgorithm(); // 获取算法

		KeyFactory keyFact = KeyFactory.getInstance(algorithm);

		BigInteger prime = null;

		BigInteger exponent = null;

		RSAPublicKeySpec keySpec = (RSAPublicKeySpec) keyFact.getKeySpec(publicKey, RSAPublicKeySpec.class);

		prime = keySpec.getModulus();

		exponent = keySpec.getPublicExponent();

		System.out.println("公钥模量:" + HexUtil.bytes2Hex(prime.toByteArray()));

		System.out.println("公钥指数:" + HexUtil.bytes2Hex(exponent.toByteArray()));

		System.out.println(privateKey.getAlgorithm());

		RSAPrivateCrtKeySpec privateKeySpec = (RSAPrivateCrtKeySpec) keyFact.getKeySpec(privateKey,

				RSAPrivateCrtKeySpec.class);

		BigInteger privateModulus = privateKeySpec.getModulus();

		BigInteger privateExponent = privateKeySpec.getPrivateExponent();

		System.out.println("私钥模量:" + HexUtil.bytes2Hex(privateModulus.toByteArray()));

		System.out.println("私钥指数:" + HexUtil.bytes2Hex(privateExponent.toByteArray()));

	}

	/**

	 * 加密方法 source: 源数据

	 */

	public static String encrypt(String source) throws Exception {

		generateKeyPair();

		/** 将文件中的公钥对象读出 */

		ObjectInputStream ois = new ObjectInputStream(new FileInputStream(PUBLIC_KEY_FILE));

		Key key = (Key) ois.readObject();

		ois.close();

		String algorithm = key.getAlgorithm(); // 获取算法

		KeyFactory keyFact = KeyFactory.getInstance(algorithm);

		BigInteger prime = null;

		BigInteger exponent = null;

		if ("RSA".equals(algorithm)) { // 如果是RSA加密

			RSAPublicKeySpec keySpec = (RSAPublicKeySpec) keyFact.getKeySpec(key, RSAPublicKeySpec.class);

			prime = keySpec.getModulus();

			exponent = keySpec.getPublicExponent();

//			System.out.println("公钥模量:" + HexUtil.bytes2Hex(prime.toByteArray()));

//			System.out.println("公钥指数:" + HexUtil.bytes2Hex(exponent.toByteArray()));

		}

		/** 得到Cipher对象来实现对源数据的RSA加密 */

		Cipher cipher = Cipher.getInstance(ALGORITHM);

		cipher.init(Cipher.ENCRYPT_MODE, key);

		byte[] b = source.getBytes();

		/** 执行加密操作 */

		byte[] b1 = cipher.doFinal(b);

		BASE64Encoder encoder = new BASE64Encoder();

		return encoder.encode(b1);

	}

	/**

	 * 解密算法 cryptograph:密文

	 */

	public static String decrypt(String cryptograph) throws Exception {

		/** 将文件中的私钥对象读出 */

		ObjectInputStream ois = new ObjectInputStream(new FileInputStream(PRIVATE_KEY_FILE));

		Key key = (Key) ois.readObject();

		String algorithm = key.getAlgorithm(); // 获取算法

		KeyFactory keyFact = KeyFactory.getInstance(algorithm);

		RSAPrivateCrtKeySpec privateKeySpec = (RSAPrivateCrtKeySpec) keyFact.getKeySpec(key,

				RSAPrivateCrtKeySpec.class);

		BigInteger privateModulus = privateKeySpec.getModulus();

		BigInteger privateExponent = privateKeySpec.getPrivateExponent();

//		System.out.println("私钥模量:" + HexUtil.bytes2Hex(privateModulus.toByteArray()));

//		System.out.println("私钥指数:" + HexUtil.bytes2Hex(privateExponent.toByteArray()));

		/** 得到Cipher对象对已用公钥加密的数据进行RSA解密 */

		Cipher cipher = Cipher.getInstance(ALGORITHM);

		cipher.init(Cipher.DECRYPT_MODE, key);

		BASE64Decoder decoder = new BASE64Decoder();

		byte[] b1 = decoder.decodeBuffer(cryptograph);

		/** 执行解密操作 */

		byte[] b = cipher.doFinal(b1);

		return new String(b);

	}

	public static void main(String[] args) throws Exception {

		generateKeyPair(); //生成文件形式公钥和私钥

		//generateKeyPairString();//生成字符串形式公钥和私钥

		String source = "非对称加密RSA";// 要加密的字符串

		String cryptograph = encrypt(source);// 生成的密文

		String hexCrypt = HexUtil.bytes2Hex(cryptograph.getBytes(), false);

		System.out.println("生成的密文--->" + hexCrypt);

		String target = decrypt(HexUtil.hex2String(hexCrypt));// 解密密文

		System.out.println("解密密文--->" + target);

	}

}
虽然非对称加密很安全,但是和对称加密比起来,它非常的慢,所以我们还是要用对称加密来传送消息,但对称加密所使用的密钥我们可以通过非对称加密的方式发送出去。为了解释这个过程,请看下面的例子:
(1) Alice需要在银行的网站做一笔交易,她的浏览器首先生成了一个随机数作为对称密钥。
(2) Alice的浏览器向银行的网站请求公钥。
(3) 银行将公钥发送给Alice。
(4) Alice的浏览器使用银行的公钥将自己的对称密钥加密。
(5) Alice的浏览器将加密后的对称密钥发送给银行。
(6) 银行使用私钥解密得到Alice浏览器的对称密钥。
(7) Alice与银行可以使用对称密钥来对沟通的内容进行加密与解密了。

三、总结
(1) 对称加密加密与解密使用的是同样的密钥,所以速度快,但由于需要将密钥在网络传输,所以安全性不高。
(2) 非对称加密使用了一对密钥,公钥与私钥,所以安全性高,但加密与解密速度慢。
(3) 解决的办法是将对称加密的密钥使用非对称加密的公钥进行加密,然后发送出去,接收方使用私钥进行解密得到对称加密的密钥,然后双方可以使用对称加密来进行沟通。
参考地址:http://www.cnblogs.com/jfzhu/p/4020928.html
四、Encoding VS. Encryption
很多人都以为编码(Encoding)和加密(Encryption)是同一个意思。编码和加密都是对格式的一种转换,但是它们是有区别的。编码是公开的,比如下面要介绍的Base 64编码,任何人都可以解码;而加密则相反,你只希望自己或者特定的人才可以对内容进行解密。
1. Base 64编码
Base 64 Encoding有什么用?举个简单的例子,你使用SMTP协议 (Simple Mail Transfer Protocol 简单邮件传输协议)来发送邮件。因为这个协议是基于文本的协议,所以如果邮件中包含一幅图片,我们知道图片的存储格式是二进制数据(binary data),而非文本格式,我们必须将二进制的数据编码成文本格式,这时候Base 64 Encoding就派上用场了。
public void testJDKBase64(){

	String encoderStr = java.util.Base64.getEncoder().encodeToString(s.getBytes());

	System.out.println("encode :"+encoderStr);

	String decodeStr = new String(java.util.Base64.getDecoder().decode(encoderStr));

	System.out.println("decodeStr :"+decodeStr);

}

public void testCodecBase64(){

	String encoderStr = org.apache.commons.codec.binary.Base64.encodeBase64String(s.getBytes());

	System.out.println("encode :"+encoderStr);

	String decodeStr = new String(org.apache.commons.codec.binary.Base64.decodeBase64(encoderStr));

	System.out.println("decodeStr :"+decodeStr);

}
2. MD5加密
2.1 概述
Message Digest Algorithm MD5(中文名为消息摘要算法第五版)为计算机安全领域广泛使用的一种散列函数,用以提供消息的完整性保护。该算法的文件号为RFC 1321(R.Rivest,MIT Laboratory for Computer Science and RSA Data Security Inc. April 1992).
MD5的全称是Message-Digest Algorithm 5(信息-摘要算法),在90年代初由MIT Laboratory for Computer Science和RSA Data Security Inc的Ronald L. Rivest开发出来,经MD2、MD3和MD4发展而来。
MD5用于确保信息传输完整一致。是计算机广泛使用的杂凑算法之一(又译摘要算法、哈希算法),主流编程语言普遍已有MD5实现。将数据(如汉字)运算为另一固定长度值,是杂凑算法的基础原理,MD5的前身有MD2、MD3和MD4。
MD5的作用是让大容量信息在用数字签名软件签署私人密钥前被”压缩”成一种保密的格式(就是把一个任意长度的字节串变换成一定长的十六进制数字串)。
2.2 Java实现
package com.ittx.java1608.secure.utils;

import java.security.MessageDigest;

import java.security.NoSuchAlgorithmException;

/**

 * Java消息摘要算法 MD5 工具类,其实其他摘要算法的实现也类似

 */

public class MD5Util {

	/**

	 * 对文本执行 md5 摘要加密, 此算法与 mysql,JavaScript生成的md5摘要进行过一致性对比.

	 * @param plainText

	 * @return 返回值中的字母为小写

	 */

	public static String md5(String plainText) {

		if (null == plainText) {

			plainText = "";

		}

		String MD5Str = "";

		try {

			// JDK 6 支持以下6种消息摘要算法,不区分大小写

			// md5,sha(sha-1),md2,sha-256,sha-384,sha-512

			MessageDigest md = MessageDigest.getInstance("MD5");

			md.update(plainText.getBytes());

			byte b[] = md.digest();

			int i;

			StringBuilder builder = new StringBuilder(32);

			for (int offset = 0; offset < b.length; offset++) {

				i = b[offset];

				if (i < 0)

					i += 256;

				if (i < 16)

					builder.append("0");

				builder.append(Integer.toHexString(i));

			}

			MD5Str = builder.toString();

			// LogUtil.println("result: " + buf.toString());// 32位的加密

		} catch (NoSuchAlgorithmException e) {

			e.printStackTrace();

		}

		return MD5Str;

	}

	// 一个简版测试

	public static void main(String[] args) {

		String m1 = md5("1");

		String m2 = md5(m1);

		/* 输出为

		 * m1=c4ca4238a0b923820dcc509a6f75849b

		 * m2=28c8edde3d61a0411511d3b1866f0636

		 */

		System.out.println("m1="+m1);

		System.out.println("m2="+m2);

	}

}
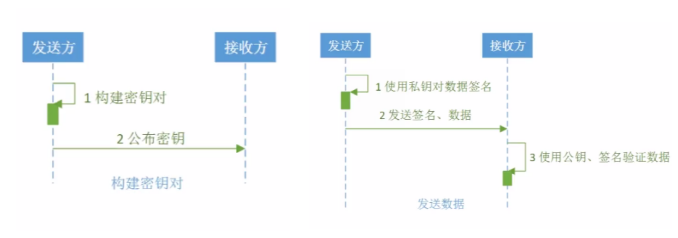
五、数字签名算法
签名:就有安全性,抗否认性
数字签名:带有密钥(公钥,私钥)的消息摘要算法
作用:
1. 验证数据的完整性
2. 认证数据来源
3. 抗否认
数字签名遵循:私钥签名,公钥验证
常用的数字签名算法:RSA,DSA,ECDSA
RSA介绍:
是经典算法,是目前为止使用最广泛的数字签名算法。
RSA数字签名算法的密钥实现与RSA的加密算法是一样的,算法的名称都叫RSA。密钥的产生和转换都是一样的。
RSA数字签名算法主要包括MD和SHA两类。
package com.ittx.security.signature;

import java.security.KeyFactory;

import java.security.KeyPair;

import java.security.KeyPairGenerator;

import java.security.PrivateKey;

import java.security.PublicKey;

import java.security.Signature;

import java.security.interfaces.RSAPrivateKey;

import java.security.interfaces.RSAPublicKey;

import java.security.spec.PKCS8EncodedKeySpec;

import java.security.spec.X509EncodedKeySpec;

import org.apache.commons.codec.binary.Hex;

public class RSATest {

    public static final String src = "hello world";

    public static void main(String[] args) {

        jdkRSA();

    }

    /**

     * 说明: 用java的jdk里面相关方法实现rsa的签名及签名验证

     */

    public static void jdkRSA() {

        try {

            // 1.初始化密钥

            KeyPairGenerator keyPairGenerator = KeyPairGenerator

                    .getInstance("RSA");

            //设置KEY的长度

            keyPairGenerator.initialize(512);

            KeyPair keyPair = keyPairGenerator.generateKeyPair();

            //得到公钥

            RSAPublicKey rsaPublicKey = (RSAPublicKey) keyPair.getPublic();

            //得到私钥

            RSAPrivateKey rsaPrivateKey = (RSAPrivateKey) keyPair.getPrivate();

            // 2.进行签名

            //用私钥进行签名

            PKCS8EncodedKeySpec pkcs8EncodedKeySpec = new PKCS8EncodedKeySpec(

                    rsaPrivateKey.getEncoded());

            KeyFactory keyFactory = KeyFactory.getInstance("RSA");

            //构造一个privateKey

            PrivateKey privateKey = keyFactory

                    .generatePrivate(pkcs8EncodedKeySpec);

            //声明签名的对象

            Signature signature = Signature.getInstance("MD5withRSA");

            signature.initSign(privateKey);

            signature.update(src.getBytes());

            //进行签名

            byte[] result = signature.sign();

            System.out.println("jdk rsa sign:" + Hex.encodeHexString(result));

            // 3.验证签名

            //用公钥进行验证签名

            X509EncodedKeySpec x509EncodedKeySpec = new X509EncodedKeySpec(

                    rsaPublicKey.getEncoded());

            keyFactory = KeyFactory.getInstance("RSA");

            //构造一个publicKey

            PublicKey publicKey = keyFactory.generatePublic(x509EncodedKeySpec);

            //声明签名对象

            signature = Signature.getInstance("MD5withRSA");

            signature.initVerify(publicKey);

            signature.update(src.getBytes());

            //验证签名

            boolean bool = signature.verify(result);

            System.out.println("jdk rsa verify:" + bool);

        } catch (Exception e) {

            System.out.println(e.toString());

        }

    }

}
RSA的应用场景:
参考:
Base 64 编码
RSA非对称加密详解
单向加密算法MD5和SHA
一句话总结:要保密用对称/非对称;要校验用摘要;要防抵赖用签名。Base64 只是编码,别当成加密。